用户管理
SUSE Cloud Observability 租户(SUSE Cloud Observability 实例)的用户由 Keycloak 管理。每个客户(租户)都有一个专用的 Keycloak 领域。在创建用户时,欢迎消息中会发送一个指向 Keycloak 控制台的链接。
SUSE Cloud Observability 将用户重定向到 Keycloak 进行身份验证。用户应属于一个或多个 Keycloak 组的成员。
预定义的 Keycloak 组:
-
realm-admin:该组的成员可以登录 Keycloak 领域控制台并执行用户管理操作。
-
stackstate-k8s-troubleshooter:该组中的用户被分配
stackstate-k8s-troubleshooterKeycloak 客户端角色,该角色映射到同名的 SUSE Cloud Observability 角色。该角色授予常规的 SUSE Cloud Observability 权限。 -
stackstate-k8s-admin:该组中的用户被分配
stackstate-k8s-adminKeycloak 客户端角色,该角色映射到同名的 SUSE Cloud Observability 角色。该角色授予特权的 SUSE Cloud Observability 权限。
用户管理 URL
当新用户被创建时,他们会收到一条欢迎消息,其中包含指向 Keycloak 用户管理页面的链接。该链接 仅供租户管理员使用,默认情况下,租户管理员是第一个用户。URL 格式为:https://<keycloak_FQDN>/realms/<your_dedicated_Keycloak_realm>/account。
用户管理
-
登录 Keycloak 管理控制台。
管理用户
-
在左侧菜单中,在
Manage部分选择Users。
添加新用户
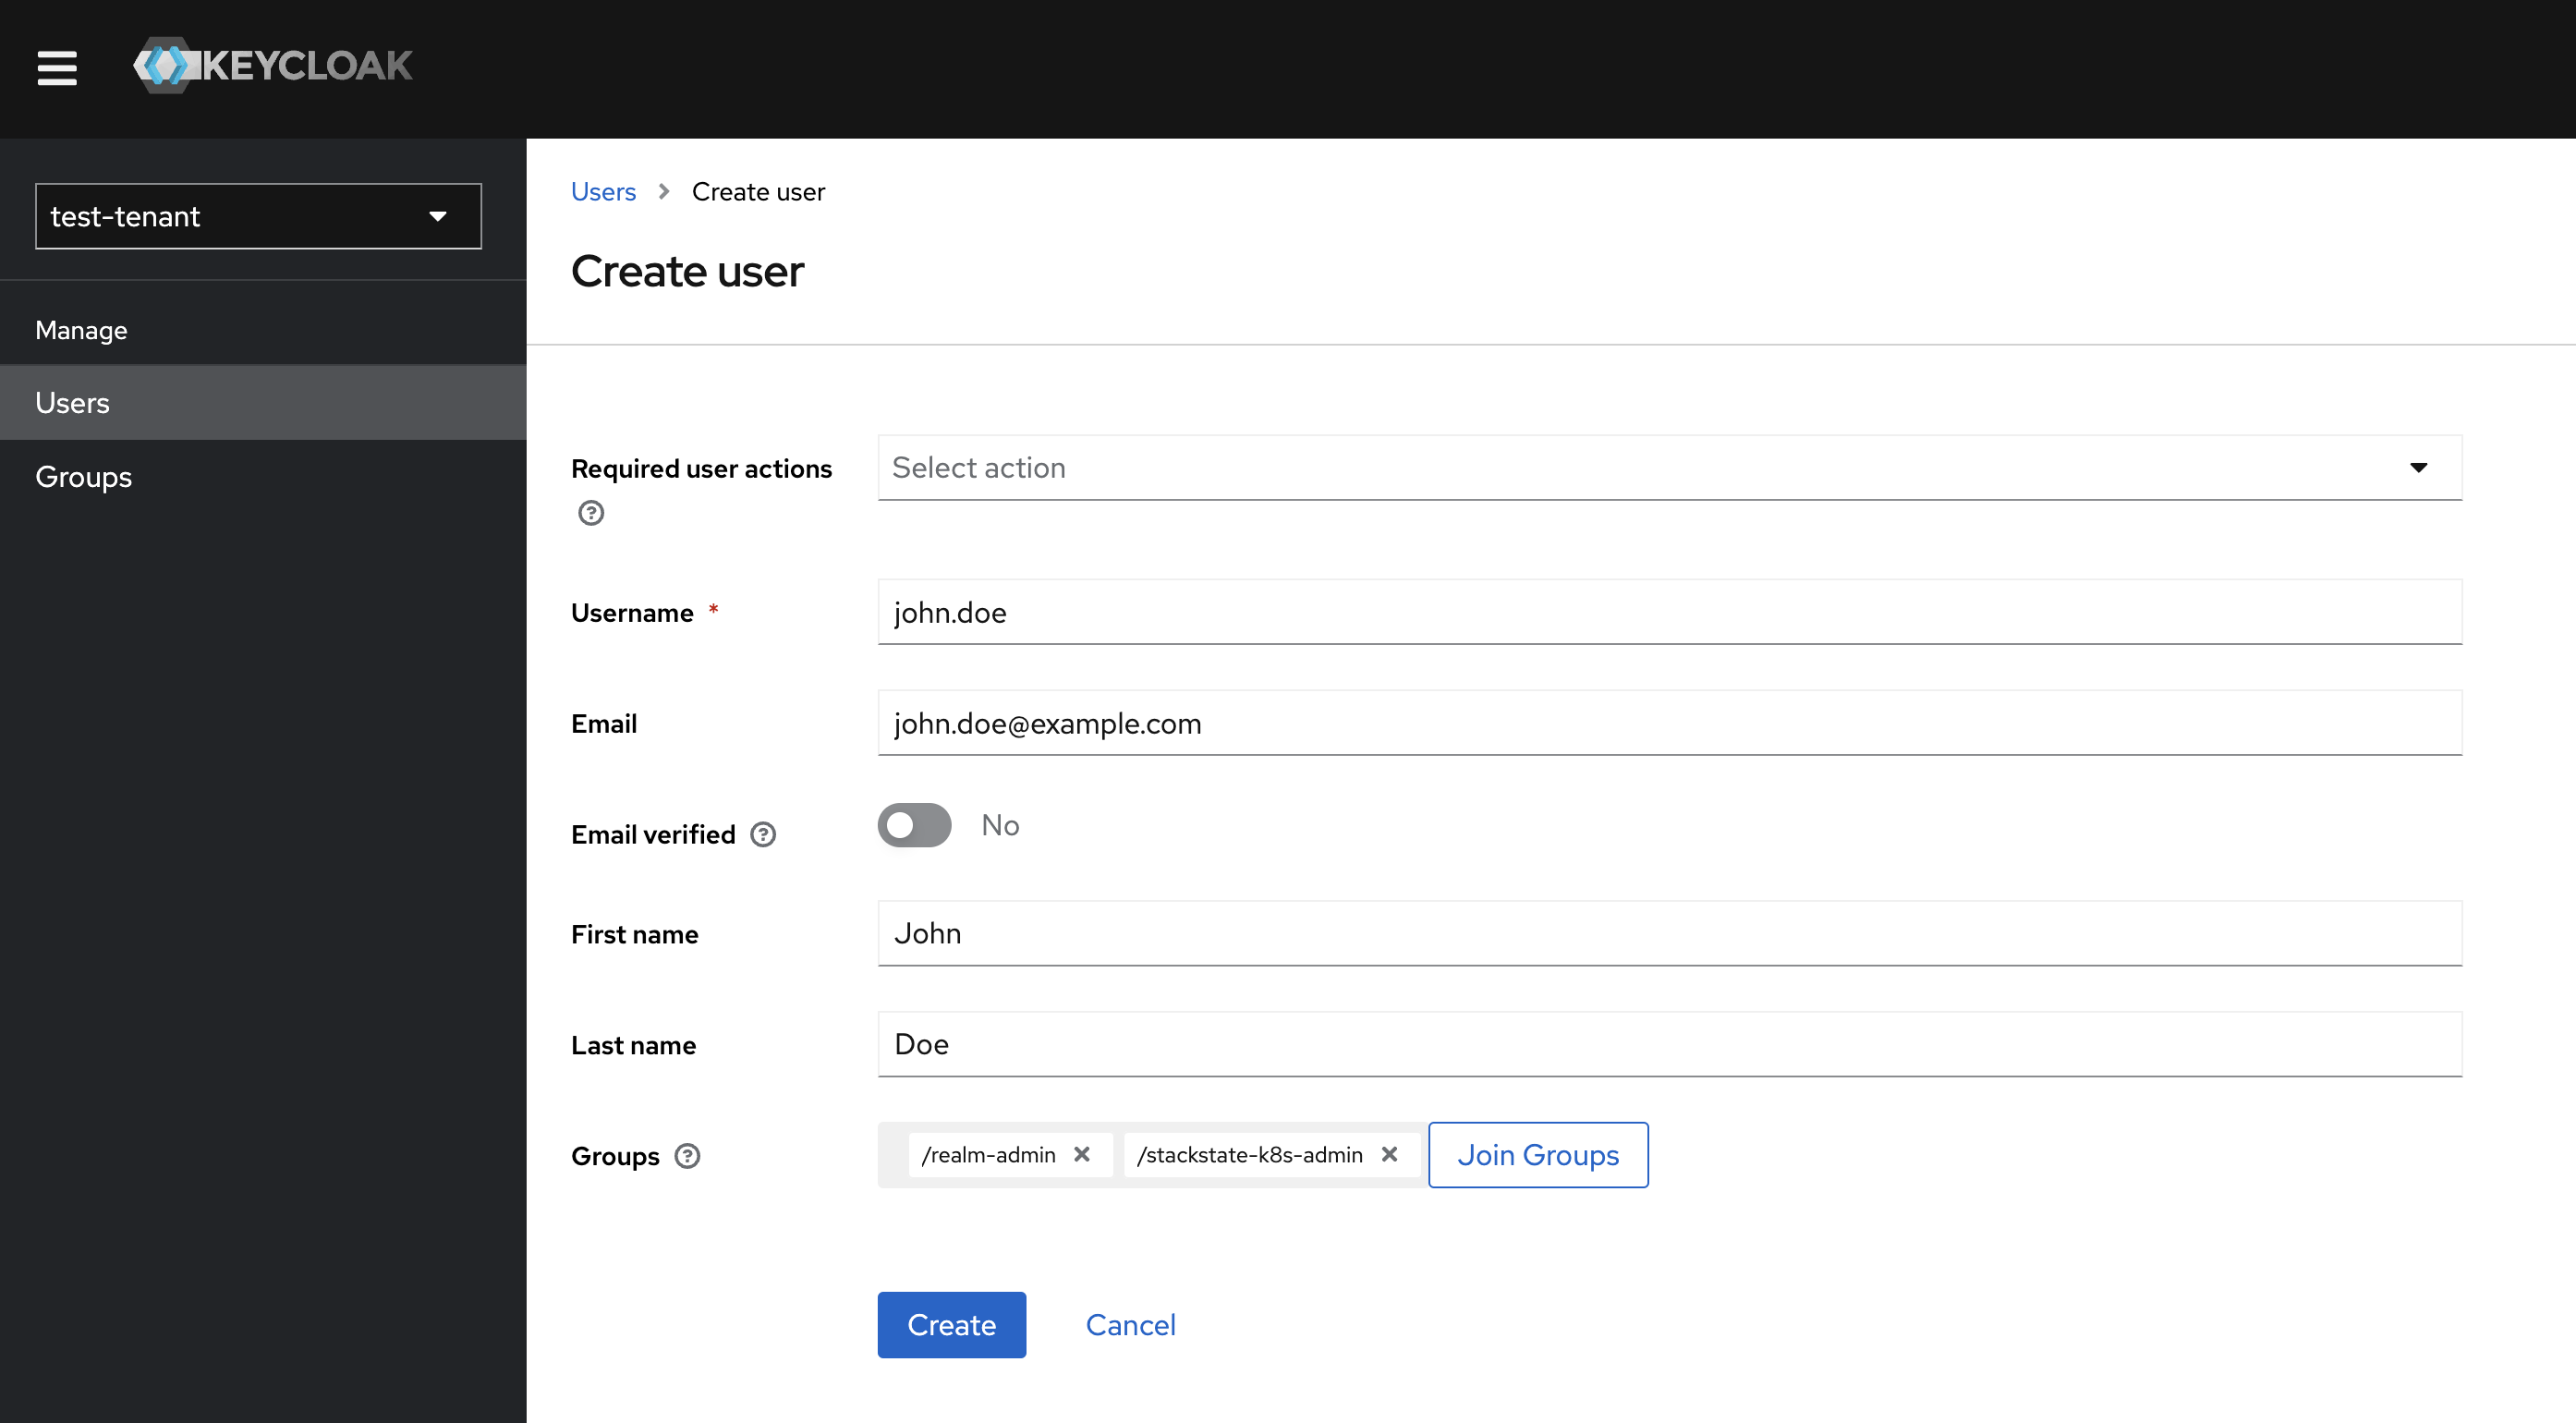
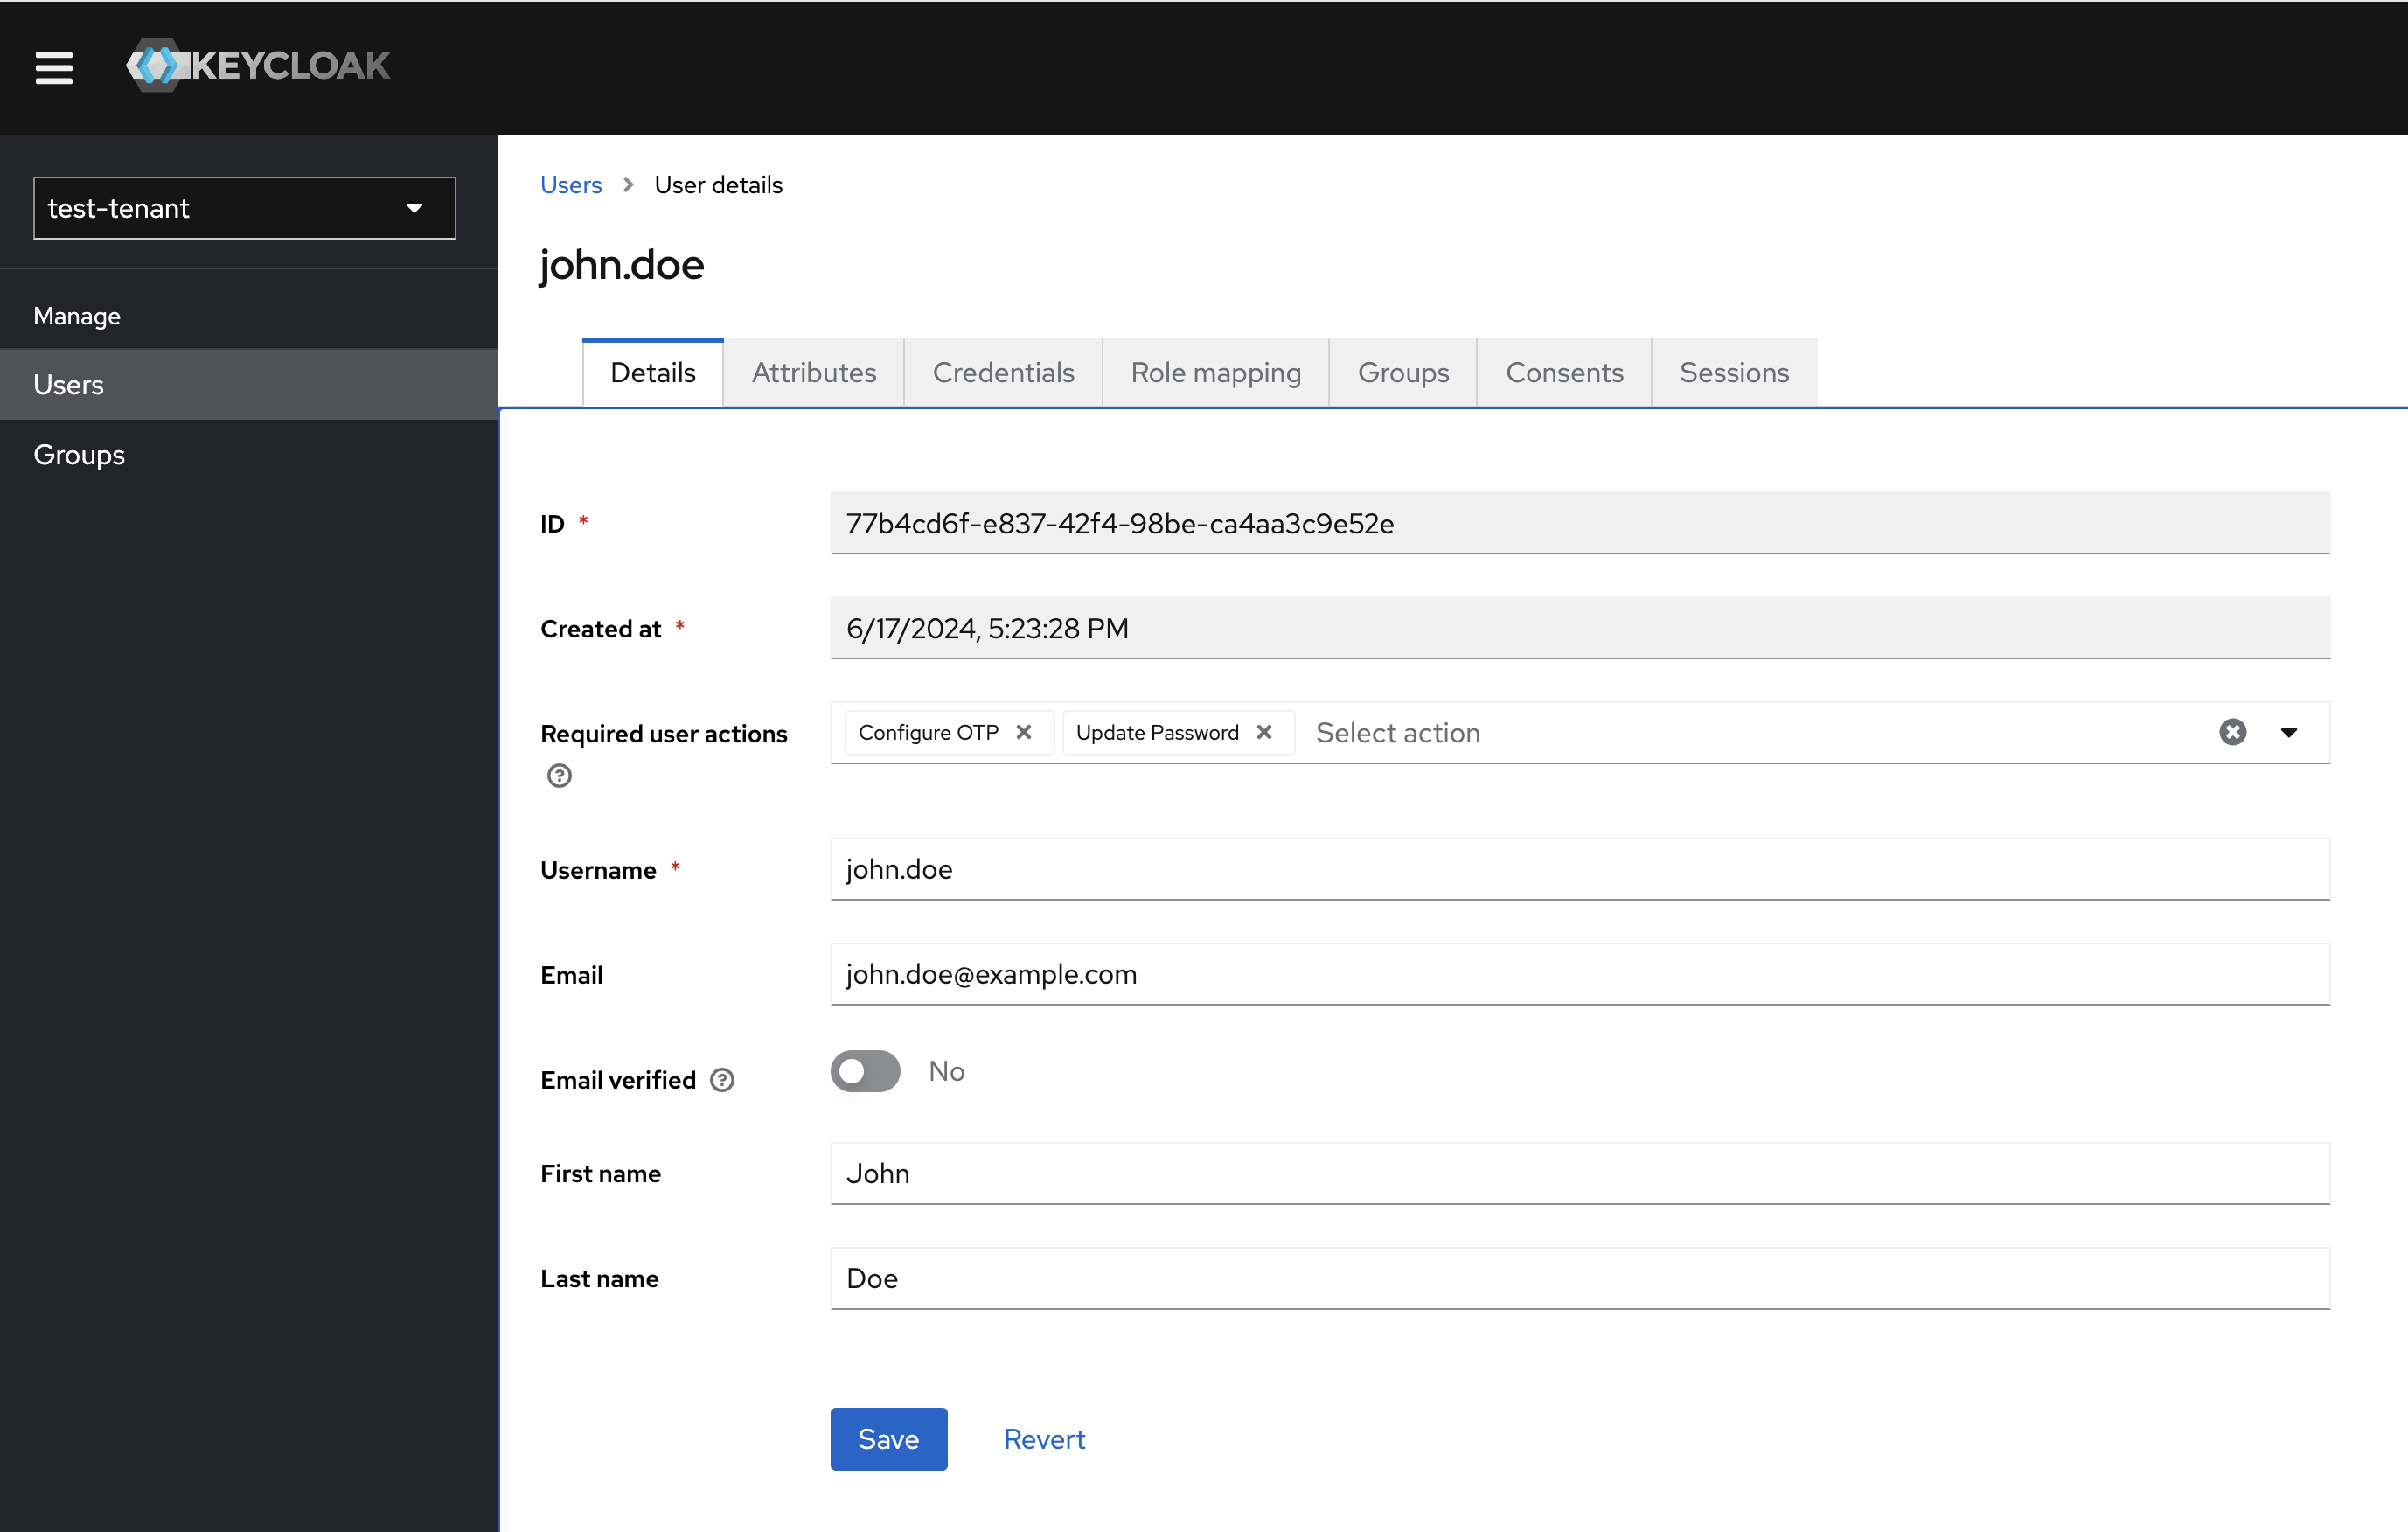
点击 Add user 按钮并输入用户信息,例如 '用户名'、'电子邮件'、'名' 和 '姓'。
-
将
Required users actions字段留空。 -
将用户添加到所需的组中。
-
单击
Save。欢迎消息中包含注册链接以及 SUSE Cloud Observability 租户、Keycloak 管理和账户控制台的链接,这些内容将通过电子邮件发送给用户。
| 要激活账户,包括电子邮件确认和密码重置,用户必须点击注册链接。 |